
Capacidades organizacionais e arquitetura
Desde um espaço de trabalho pessoal de IA até aplicações compartilhadas de equipe, e como as tarefas rodam na sua infraestrutura.
Esta página foi traduzida automaticamente. Ver o original em inglês.
Capacidades organizacionais
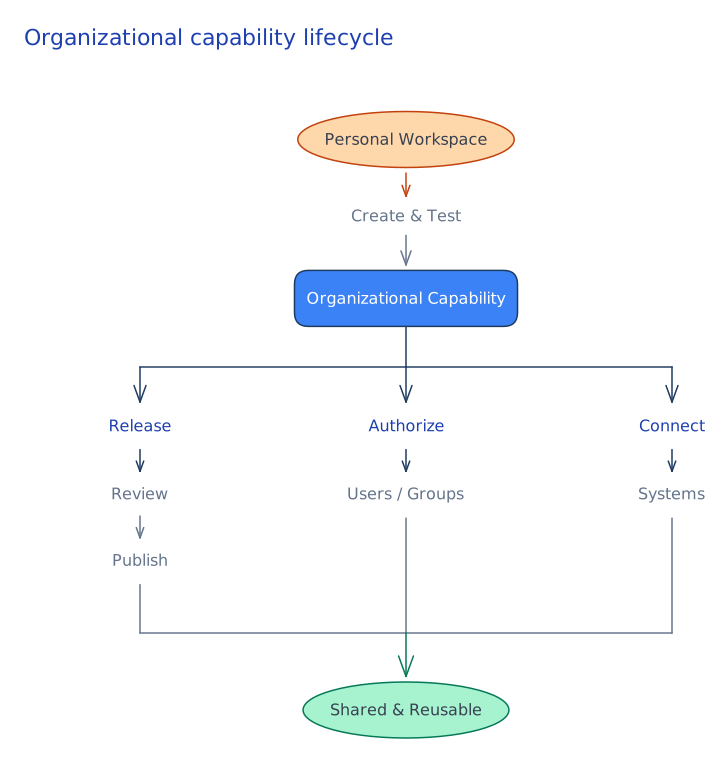
O LinkSense oferece a cada membro seu próprio espaço de trabalho de IA. O que uma pessoa constrói ali pode se tornar uma capacidade que a organização compartilha, governa e reutiliza entre as suas equipes.
| Capacidade | O que a organização pode reutilizar |
|---|---|
| Bases de conhecimento | Dê acesso à IA a documentos organizacionais autorizados. Análise sintética, indexação e recuperação de documentos integradas estão disponíveis em Full. |
| Habilidades | Transforme um método comprovado de trabalho em um procedimento repetível. |
| Servidores MCP | Dê às tarefas acesso controlado aos sistemas e ações de negócios. |
| Plugins | Integrações com Habilidades e MCP para distribuição revisada. |
Do trabalho pessoal à reutilização em equipe
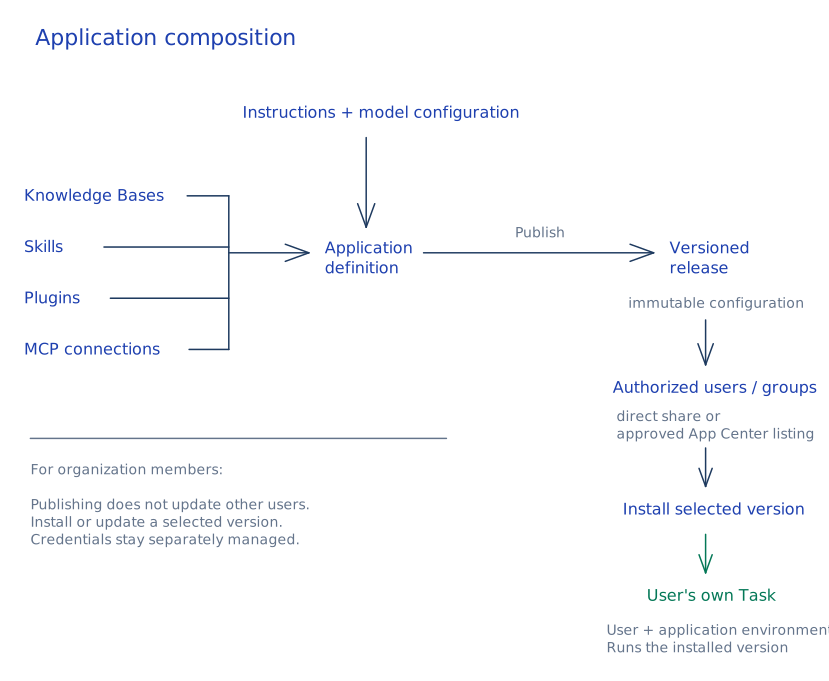
O Teams pode desenvolver e testar Habilidades e Plugins em um espaço de trabalho pessoal, enviar uma versão fixa para revisão do administrador e publicá-la para que outros possam instalar. As atualizações são explícitas. Veja Revisão de Lançamentos e Governança para o fluxo de trabalho de aprovação.
Conecte recursos organizacionais
Os donos da base de conhecimento podem conceder acesso a usuários ou grupos selecionados. Conectores fornecem acesso a documentos e e-mails, e o MCP pode integrar sistemas como ERP ou CRM. Conexões e suas credenciais são gerenciadas separadamente: Delegue o trabalho, não as credenciais. Verifique se o modelo escolhido suporta ferramentas e se conecta com sucesso.
Aplicações: colocar as capacidades em prática
Uma Aplicação combina instruções mantidas e configuração de modelos com Conhecimento, Habilidades, Plugins e conexões MCP. É um ponto de entrada reutilizável, não um agente autônomo: um membro autorizado inicia e assume sua própria tarefa.
Exemplo: uma aplicação de finanças
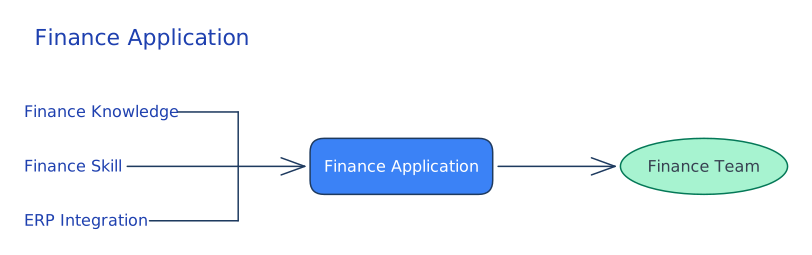
Uma equipe financeira pode combinar sua base de conhecimento em políticas, uma habilidade para revisar despesas e uma integração ERP em uma única aplicação. Membros autorizados da equipe podem começar a trabalhar sem precisar recriar essa configuração. Um serviço online gerenciado pode fornecer uso controlado do Conhecimento mantido pelo criador e do MCP sem dar acesso direto à gestão dos usuários ou mostrar as credenciais subjacentes na interface normal. Um pacote instalável, por outro lado, cria uma cópia pessoal que pode precisar de sua própria configuração. Veja Acesso e uso de aplicações.
Uma camada de capacidade aberta
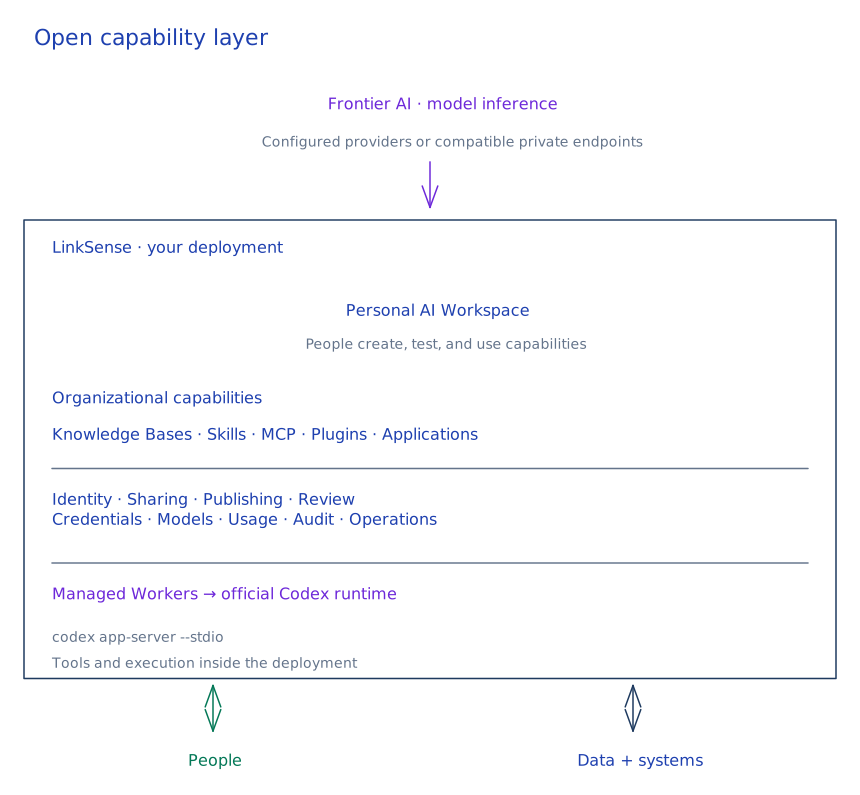
O LinkSense conecta modelos de IA às pessoas, dados e sistemas de uma organização. Ele gerencia a propriedade e permissões, revisão e publicação, configuração de credenciais e modelos, registros de uso e auditoria, além do ambiente que executa tarefas.
Construído sobre o runtime Codex de código aberto
O LinkSense executa o pacote de @openai/codex upstream em seus Workers gerenciados e se comunica com codex app-server --stdio via JSON-RPC. Ele não faz fork do Codex nem substitui seu loop de agentes. Não requer o aplicativo web Codex nem um runtime hospedado no LinkSense. A inferência de modelos é configurada separadamente.
| Alças do códex | LinkSense lida com |
|---|---|
| Raciocínio e turnos, ferramentas nativas, habilidades e plugins, subagentes e semântica sandbox | Espaços de trabalho, identidade e acesso a recursos, publicação e governança, configuração de modelos, gestão de trabalhadores, persistência, uso e operações |
O tempo de execução a montante usa o Licença Apache-2.0. Codex é uma marca registrada da OpenAI. LinkSense é um projeto independente e não é afiliado nem endossado pela OpenAI.
Código aberto e autohospedado
Execute o LinkSense em seus próprios servidores, nuvem privada ou VPC. Você pode inspecionar e modificar a fonte, escolher seus modelos e integrações. Uma implantação autohospedada não requer um plano de controle de nuvem operado pelo LinkSense ou ativação de licença online.
Com endpoints privados de modelos, Conhecimento local e serviços MCP locais, prompts, arquivos, histórico de tarefas, índices, credenciais e registros de auditoria podem permanecer na infraestrutura que você controla. Provedores externos e integrações ainda podem receber dados quando configurados. Hospedar por conta própria não significa estar isolado da rede. Veja Configuração do modelo e as Exceções de licença e atribuição do repositório.
Arquitetura do sistema
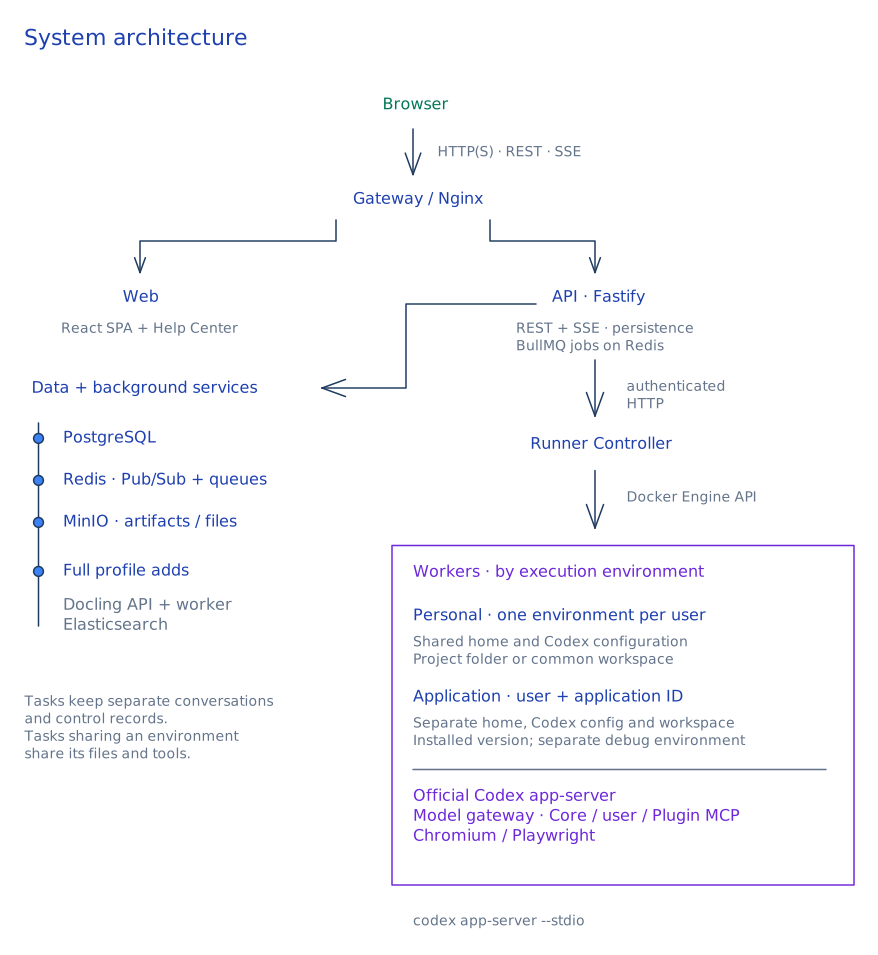
O espaço de trabalho web envia tarefas para a API. A API lida com identidade, permissões, uso e estado da tarefa. O Runner gerencia os Trabalhadores Docker que executam tarefas.
| Camada | Componentes |
|---|---|
| Espaço de trabalho | React, TypeScript, Vite, TanStack Query |
| Serviços e armazenamento | Node.js, Fastify, PostgreSQL, Redis, armazenamento de objetos compatível com S3 |
| Execução | Trabalhadores Docker por usuário, Codex app-server |
| Full Conhecimento | Análise sintática de documentos Docling, indexação e recuperação com Elasticsearch |
Modelo operário
O LinkSense inicia e reutiliza um Docker Worker por usuário ativo. Tarefas do mesmo usuário podem compartilhar arquivos de HOME, CODEX_HOME e projeto. Trabalhadores Ociosos são recuperados; Ambientes de pacotes por usuário podem persistir, e artefatos gerados são armazenados independentemente no armazenamento de objetos.
Caminho de execução de tarefas
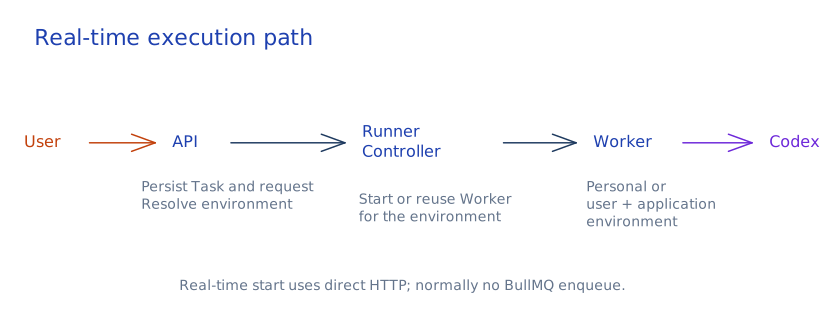
Para um início normal em tempo real, a API persiste a tarefa e despacha para o Runner via HTTP. O Runner direciona o trabalho para o Worker do usuário, onde o Codex é executado. As partidas em tempo real normalmente não passam pelo BullMQ; a fila é usada para automações e outros trabalhos agendados e em segundo plano.
Realização de eventos
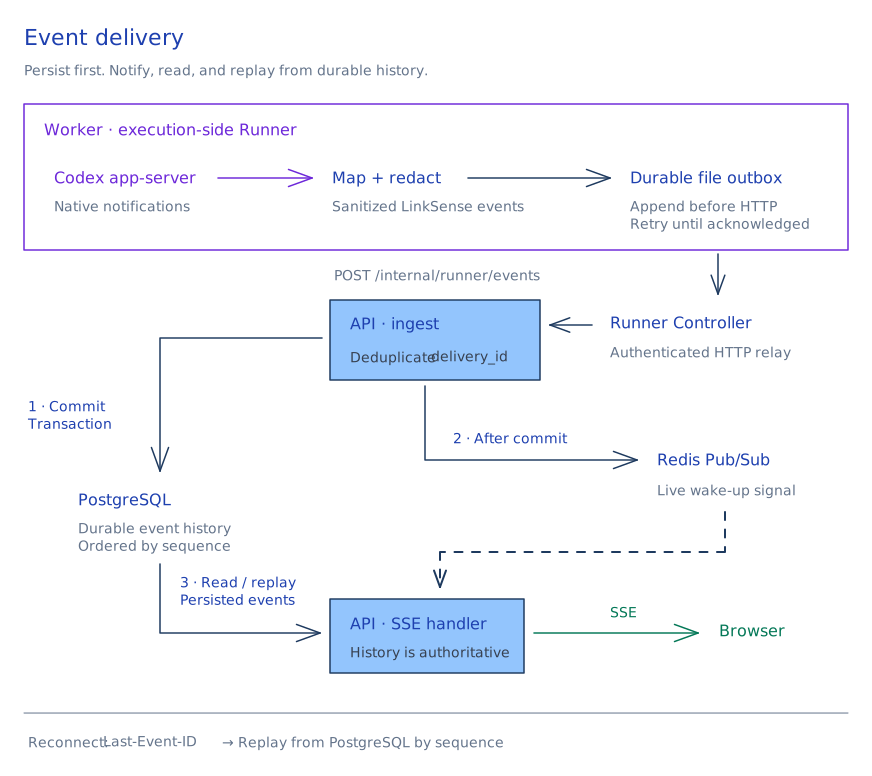
O Runner mapeia e redige eventos de execução e os armazena em uma caixa de saída durável antes de encaminhá-los para a API. A API persiste eventos e transmite atualizações para o navegador via SSE.
Limites de execução
O Trabalhador do usuário, não o diretório de tarefas, é o limite de isolamento. A execução normal não solicita aprovação em cada comando. Uma injeção de prompt em uma resposta de página, arquivo ou ferramenta não confiável pode levar à leitura, modificação ou envio dos arquivos compartilhados daquele usuário. O modo plano usa um sandbox somente leitura com acesso à rede desativado.
Task Workers rodam sem privilégios, não montam o socket Docker e não entram diretamente nas redes de serviços PostgreSQL ou Redis. O controlador Runner tem acesso ao daemon Docker e é um componente de gerenciamento confiável. A saída normal da internet do Trabalhador é permitida; A aplicação não impõe por padrão uma lista geral de saída ou bloqueia metadados na nuvem. Configure esses controles no nível de implantação e leia o Política de Segurança de Execução antes de abrir o acesso para mais usuários.