
組織能力とアーキテクチャ
個人のAIワークスペースから共有チームアプリケーション、そしてタスクの実行方法まで。
このページは自動翻訳されています。 英語の原文を見る。
組織的能力
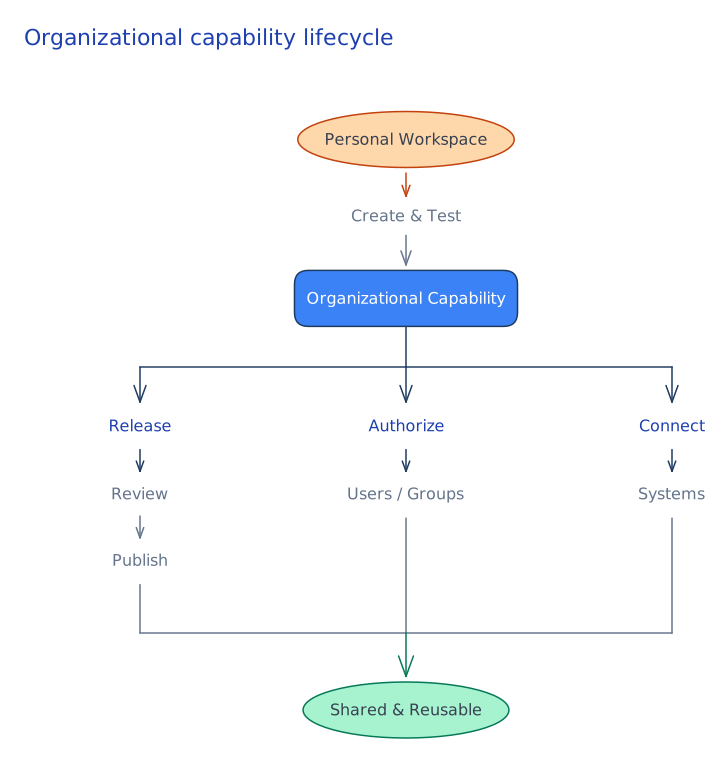
LinkSenseは各メンバーに独自のAIワークスペースを提供します。 一人の人がそこで構築したものは、組織が共有し、管理し、チーム間で再利用する能力となり得ます。
| 能力 | 組織が再利用できるもの |
|---|---|
| ナレッジベース | AIに認可された組織文書へのアクセスを与えましょう。 Fullでは、組み込みの文書解析、インデックス作成、検索機能が利用可能です。 |
| スキル | 実績のある働き方を繰り返し可能な手順に変えましょう。 |
| MCPサーバー | タスクにビジネスシステムやアクションへの管理されたアクセスを与えましょう。 |
| プラグイン | レビュー済み配布のためのパッケージスキルとMCP統合。 |
個人作業からチームの再利用まで
Teamsは個人のワークスペースでスキルやプラグインを開発・テストし、固定リリースを管理者のレビュー用に提出し、他の人がインストールできるように公開できます。 アップデートは明確に示されています。 承認ワークフローについてはリリースレビューとガバナンスを参照してください。
組織リソースをつなげる
ナレッジベースの所有者は、選択されたユーザーやグループへのアクセス権を付与できます。 コネクターは文書やメールへのアクセスを提供し、MCPはERPやCRMなどのシステムを統合できます。 接続とその認証情報は別々に管理されます。認証情報ではなく、作業を委任してください。 選んだモデルがツールに対応し、接続がうまくいっているかを確認してください。
応用:能力を活用する
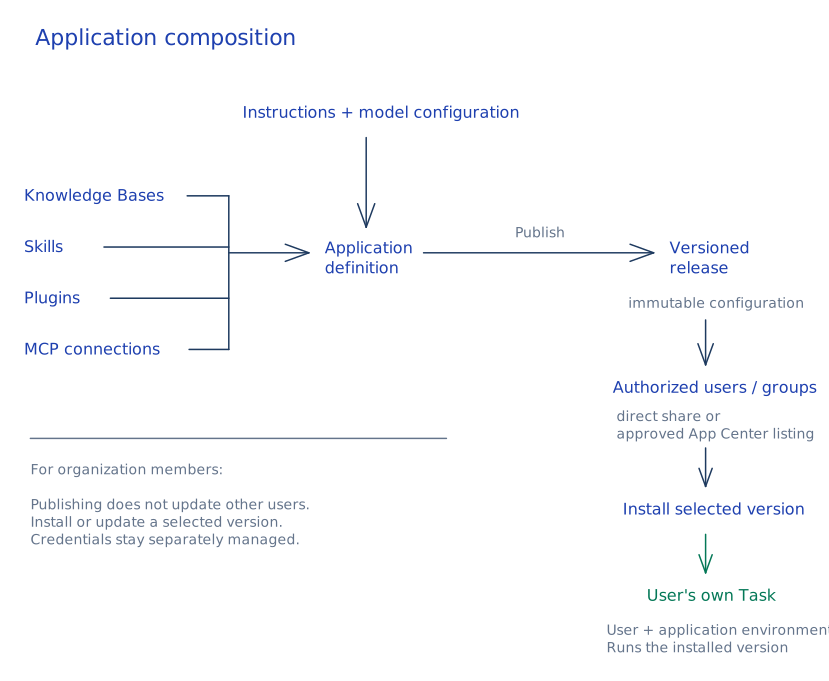
アプリケーションは、維持された命令とモデル設定を知識、スキル、プラグイン、MCP接続と組み合わせます。 これは再利用可能なエントリーポイントであり、自律的なエージェントではありません。認可されたメンバーが自分のタスクを開始し、所有します。
例:ファイナンス申請
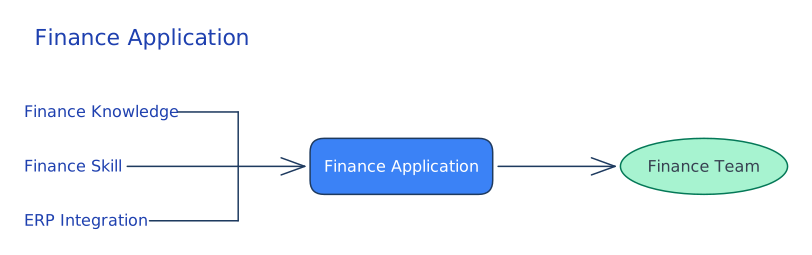
財務チームは、ポリシー知識ベース、経費レビュースキル、ERP統合を一つのアプリケーションに統合できます。 認可されたチームメンバーは、そのセットアップを再現せずに作業を開始できます。 マネージドオンラインサービスは、ユーザーに直接管理権限を与えたり、通常のインターフェースで基礎となる認証情報を表示したりせずに、クリエイター管理のナレッジやMCPの制御された利用を提供できます。 一方、インストール可能なパッケージは個人用のコピーを作成し、独自の設定が必要な場合があります。 アプリケーションアクセスと利用。
オープンケイパビリティ層
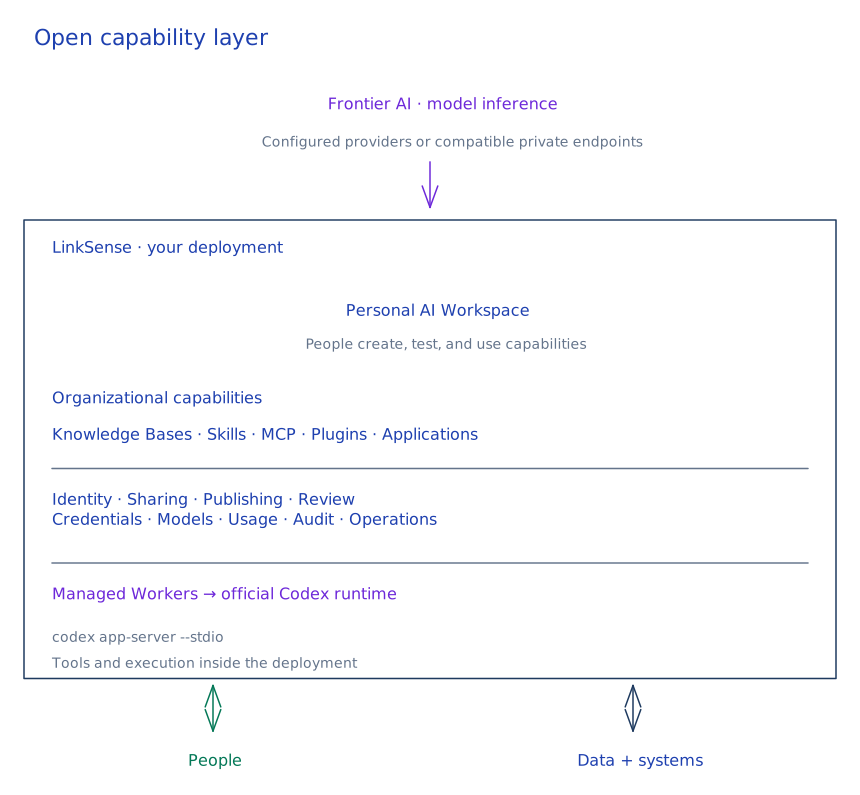
LinkSenseはAIモデルを組織の人材、データ、システムとつなげます。 所有権と権限の管理、レビューと公開、認証情報とモデルの設定、使用と監査の記録、タスクを実行する環境の管理を行っています。
オープンソースのCodexランタイムをベースに構築されています
LinkSenseはマネージドワーカー内で上流@openai/codexパッケージを実行し、JSON-RPCを介して上流codex app-server --stdio通信します。 Codexをフォークしたり、エージェントループを置き換えたりはしません。 CodexのウェブアプリやLinkSenseホストのランタイムは必要ありません。 モデル推論は別途設定されます。
| コデックスハンドル | LinkSenseのハンドル |
|---|---|
| 推論とターン、ネイティブツール、スキルとプラグイン、サブエージェント、サンドボックスセマンティクス | ワークスペース、アイデンティティおよびリソースアクセス、公開とガバナンス、モデル設定、ワーカー管理、永続性、使用、運用 |
上流のランタイムはApache-2.0ライセンスを使用します。 CodexはOpenAIの商標です。 LinkSenseは独立したプロジェクトであり、OpenAIとは提携や支持を受けていません。
オープンソースおよびセルフホスト
LinkSenseは自分のサーバー、プライベートクラウド、VPCで動かしてください。 ソースを検査・修正し、モデルや統合を選択できます。 セルフホスト型展開は、LinkSenseで運用されるクラウド制御プレーンやオンラインライセンスの有効化を必要としません。
プライベートモデルエンドポイント、ローカルナレッジ、ローカルMCPサービスにより、プロンプト、ファイル、タスク履歴、インデックス、認証情報、監査レコードは管理するインフラ上に留まることができます。 外部プロバイダーや統合は設定時にデータを受け取ることもあります。 セルフホストはネットワークから完全に隔離されていることを意味しません。 モデル構成とリポジトリのライセンスおよび帰属の例外を参照してください。
システムアーキテクチャ
ウェブワークスペースはタスクをAPIに提出します。 APIはアイデンティティ、権限、使用状況、タスク状態を処理します。 ランナーはタスクを実行するDockerワーカーを管理します。
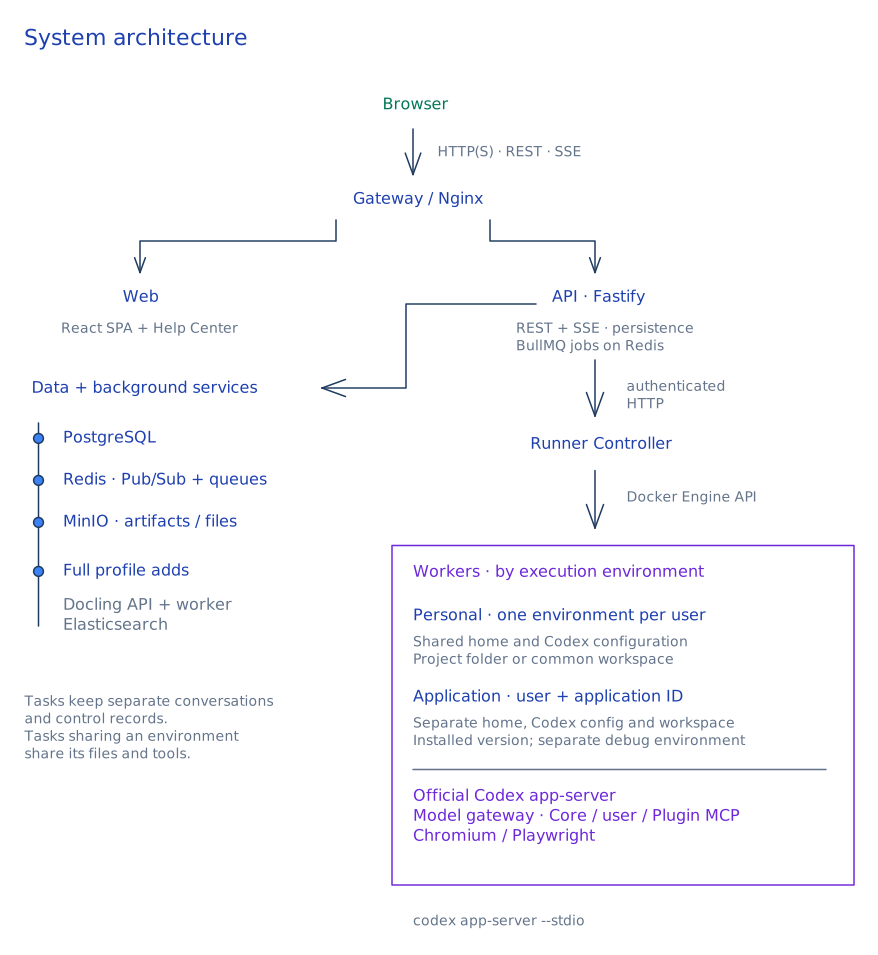
| 層 | 構成要素 |
|---|---|
| ワークスペース | React、TypeScript、Vite、TanStackクエリ |
| サービスと保管 | Node.js、Fastify、PostgreSQL、Redis、S3互換オブジェクトストレージ |
| 処刑 | ユーザーごとのDocker Workers、Codex app-server |
| Full知識 | ドキュメント解析、Elasticsearchインデックス作成および取得 |
ワーカーモデル
LinkSenseはアクティブユーザーごとにDockerワーカーを起動し、再利用します。 同じユーザータスクは、HOME、CODEX_HOME、プロジェクトファイルを共有できます。 怠惰労働者は取り戻され、ユーザーごとのパッケージ環境は永続化可能であり、生成されたアーティファクトはオブジェクトストレージに独立して格納されます。
タスク実行パス
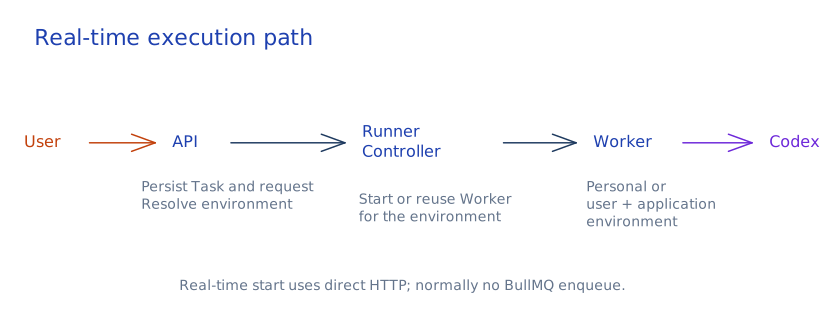
通常のリアルタイム起動では、APIがタスクを永続化し、HTTP経由でRunnerにディスパッチします。 ランナーは作業をユーザーのワーカーにルーティングし、そこでCodexが実行されます。 リアルタイムの開始は通常BullMQを通過しません。キューはオートメーションやその他の予定された作業やバックグラウンド作業に使用されます。
イベント配信
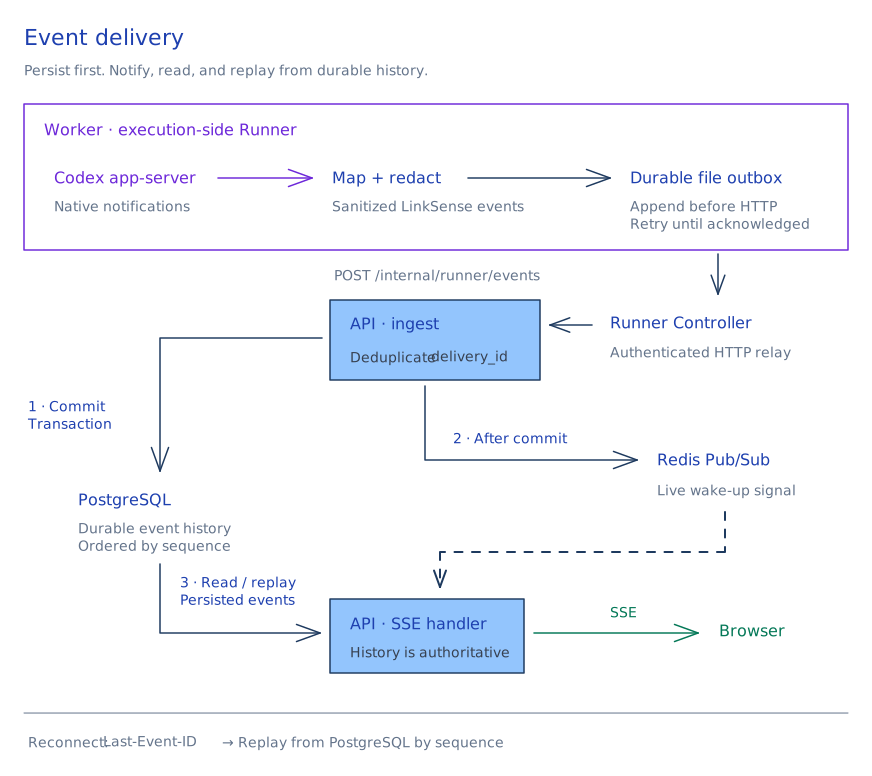
ランナーは実行イベントをマッピング・編集し、それらを耐久性のあるアウトボックスに保存してからAPIに転送します。 APIはイベントを永続化し、SSE経由でブラウザに更新をストリーミングします。
執行境界
ユーザーズワーカーはタスクディレクトリではなく、隔離境界です。 通常の実行では、各コマンドに対して承認を求めるプロンプトはありません。 信頼できないウェブページ、ファイル、ツールレスポンスへのプロンプト注入は、そのユーザーの共有ファイルを読み取ったり、改変したり送信したりする可能性があります。 プランモードはネットワークアクセスを無効にした読み取り専用のサンドボックスを使用します。
タスクワーカーは非特権で動作し、Dockerソケットをマウントせず、PostgreSQLやRedisのサービスネットワークに直接参加しません。 RunnerコントローラーはDockerデーモンアクセスを持ち、信頼できる管理コンポーネントです。 通常のワーカーのインターネットエグレスは許可されています。アプリケーションは一般的な出口許可リストをデフォルトで強制したり、クラウドメタデータエンドポイントをブロックしたりしません。 これらのコントロールは展開レベルで設定し、実行セキュリティポリシーを読み込んでからアクセスを開放してください。