
组织能力与系统架构
从个人 AI 工作空间到团队共享应用,了解任务如何在自有基础设施上运行。
组织能力
LinkSense 为每位成员提供独立的 AI 工作空间。个人在工作中积累的方法和资源,可以沉淀成由组织统一管理、跨团队复用的能力。
| 能力 | 团队可以复用什么 |
|---|---|
| 知识库 | 让 AI 在授权范围内使用组织文档。内置的文档解析、索引和检索由 Full 提供。 |
| 技能(Skills) | 把验证过的工作方法变成可重复使用的流程。 |
| MCP 服务 | 让任务在权限范围内连接业务系统、执行操作。 |
| 插件(Plugins) | 把技能和 MCP 集成打包,审核后分发。 |
从个人实践到团队复用
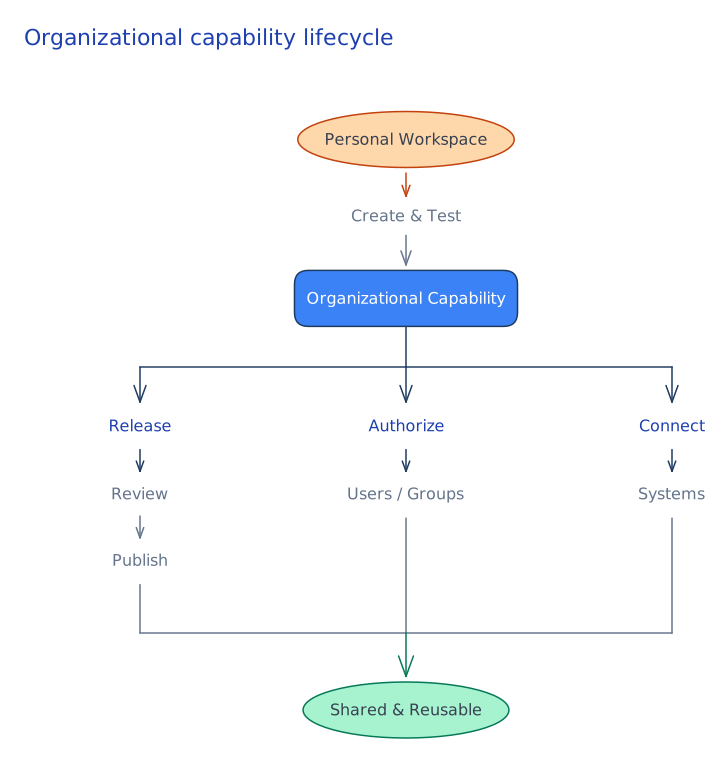
成员可以先在个人工作空间里开发和测试技能或插件,再将固定版本提交管理员审核。审核通过后,组织内的其他成员可以安装,并按需显式更新。具体流程见版本审核与治理。
连接组织资源
知识库可授权给指定用户或用户组。连接器可接入文档和邮件,MCP 可按需接入 ERP、CRM 等业务系统。连接与凭据分开管理:委托执行,而非共享凭据。配置模型时,除了检查连通性,也要验证工具调用是否可用。
应用:把组织能力用起来
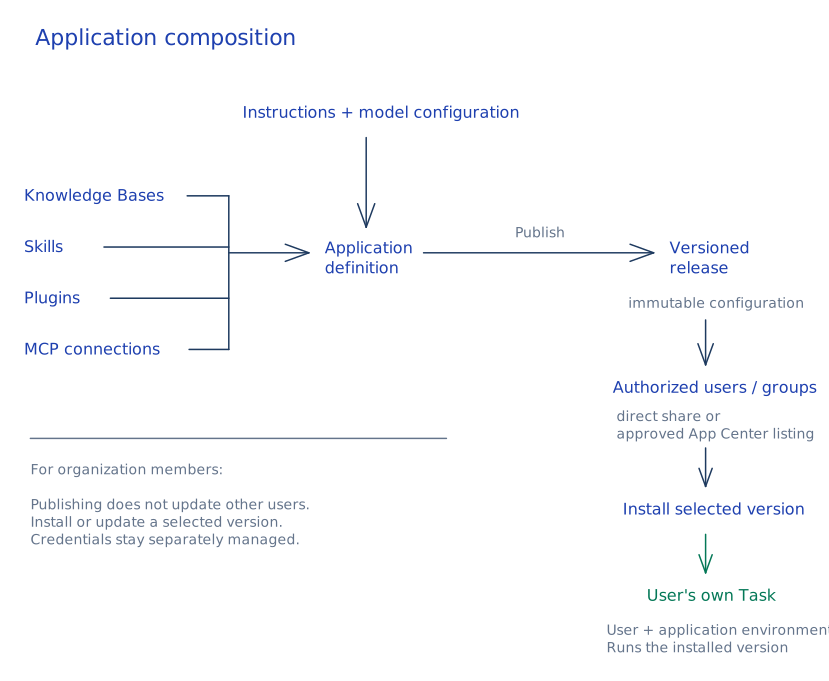
应用把持续维护的指令、模型配置与知识库、技能、插件和 MCP 连接组合起来。它不是自主运行的 Agent,而是可复用的工作入口:获得授权的成员通过应用发起并拥有自己的任务。
示例:财务应用
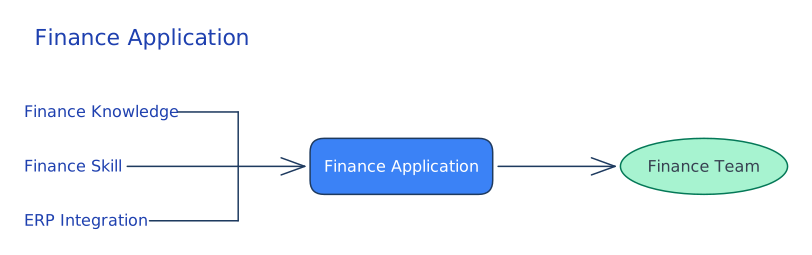
财务团队可以把制度知识库、费用审核技能和 ERP 集成组合成一个应用。获授权的同事无需重新配置,即可开始工作。在线应用服务可让成员按权限使用创建者维护的知识库和 MCP,无需授予底层管理权限,也不会在常规界面展示凭据。可安装的应用包则生成个人副本,可能需要单独配置。详见应用的分享与访问。
连接 AI 与组织的开放能力层
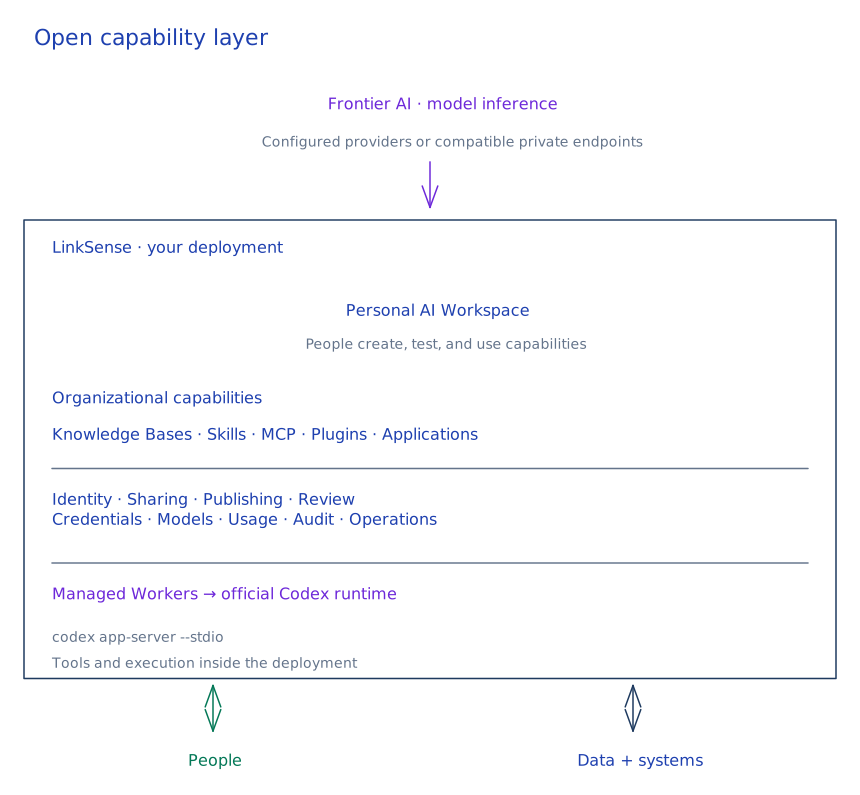
LinkSense 把 AI 模型与组织中的人员、数据和业务系统连接起来,并在同一个平台管理资源归属、访问权限、发布与审核、凭据与模型配置、用量审计和任务运行环境。
基于开源 Codex 运行时
LinkSense 在自己管理的 Worker 内运行上游 @openai/codex 软件包,通过 JSON-RPC 与 codex app-server --stdio 通信。LinkSense 不分叉 Codex,也不重写它的 Agent 循环,无需依赖 Codex 网页应用或 LinkSense 托管的运行时。模型推理可单独配置。
| Codex 负责 | LinkSense 负责 |
|---|---|
| 推理与对话轮次、原生工具、技能与插件、子 Agent 和沙箱语义 | 工作空间、身份与资源权限、发布与治理、模型配置、Worker 管理、数据持久化、用量和运维 |
上游运行时采用 Apache-2.0 许可。Codex 是 OpenAI 的商标;LinkSense 是独立项目,与 OpenAI 无关联,也未获其认可。
开源与自主部署
你可以在自有服务器、私有云或 VPC 中部署 LinkSense,查看和修改源码,自主选择模型和集成服务。自托管不要求连接 LinkSense 运营的云端控制面,也不需要在线激活许可证。
使用私有模型端点、本地知识库和本地 MCP 服务时,提示词、文件、任务记录、索引、凭据和审计记录可以留在你掌控的基础设施中。配置外部模型或集成后,相关数据仍可能发往外部服务。自托管不等于完全离线隔离。 详见模型配置和仓库的许可及署名例外。
系统架构
Web 工作台向 API 提交任务,API 管理身份、权限、用量和任务状态。Runner 管理实际执行任务的 Docker Worker。
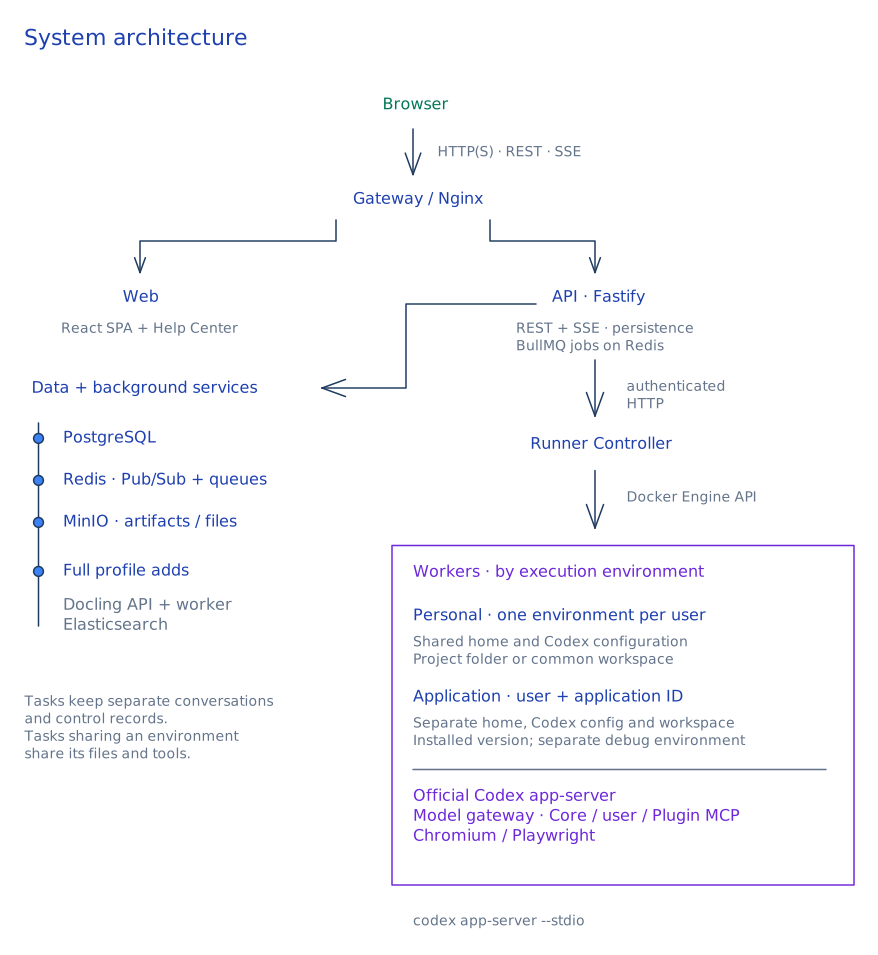
| 层 | 组件 |
|---|---|
| 工作台 | React、TypeScript、Vite、TanStack Query |
| 服务与存储 | Node.js、Fastify、PostgreSQL、Redis、S3 兼容对象存储 |
| 任务运行 | Docker 用户 Worker、Codex app-server |
| Full 知识库 | Docling 文档解析、Elasticsearch 索引与检索 |
Worker 模型
LinkSense 为每位活跃用户启动并复用 Docker Worker。同一用户的任务可共享 HOME、CODEX_HOME 和项目文件。闲置 Worker 会被回收;用户的软件包环境可以保留,生成的交付成果则独立存放在对象存储中。
运行链路
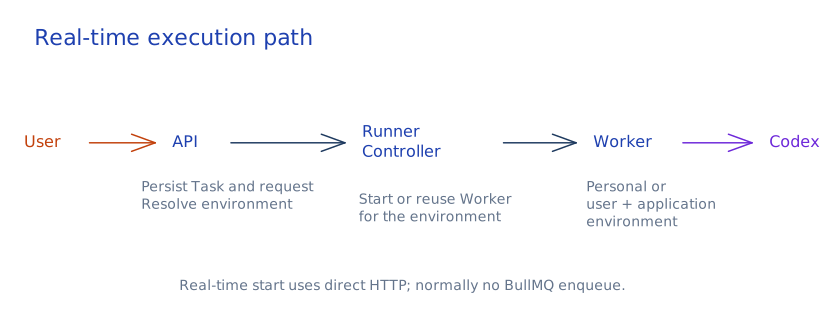
实时任务通常由 API 持久化后,通过 HTTP 交给 Runner,最终在用户 Worker 中由 Codex 执行。实时启动通常不先进入 BullMQ;该队列用于自动化及其他定时、后台工作。
事件传递
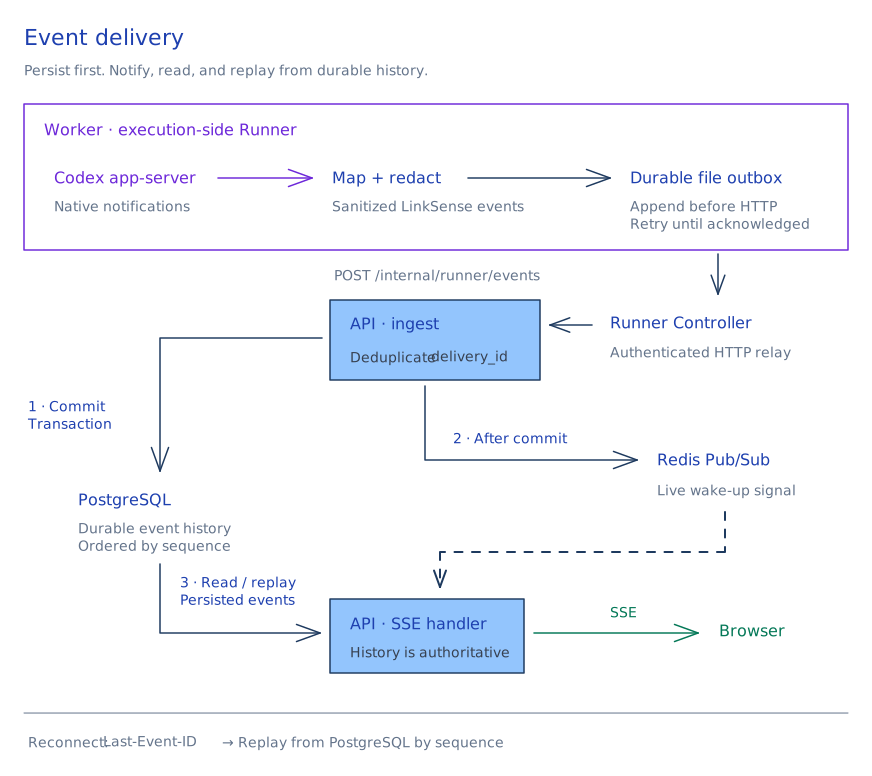
Runner 对执行事件进行映射与脱敏,先写入持久化的待投递队列,再转交 API。API 保存事件并通过 SSE 将更新流式推送给浏览器。
执行边界
用户 Worker才是隔离边界,不是同一用户的任务目录。普通执行不逐条审批命令:网页、文件或工具返回中的提示词注入,可能让任务读取、修改或外传该用户的共享文件。Plan 模式使用只读且禁止联网的沙箱。
任务 Worker 以非特权方式运行,不挂载 Docker socket,也不直接接入 PostgreSQL 或 Redis 的服务网络。Runner 控制器可以访问 Docker daemon,应作为可信管理组件。普通 Worker 允许互联网出站,应用不会默认执行通用出站白名单或屏蔽云元数据地址。开放给更多用户前,请在部署层设置网络限制,并阅读仓库的执行安全策略。